Domain gießtechnik.de kaufen?
Wir ziehen mit dem Projekt
gießtechnik.de um.
Sind Sie am Kauf der Domain
gießtechnik.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gießtechnik.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
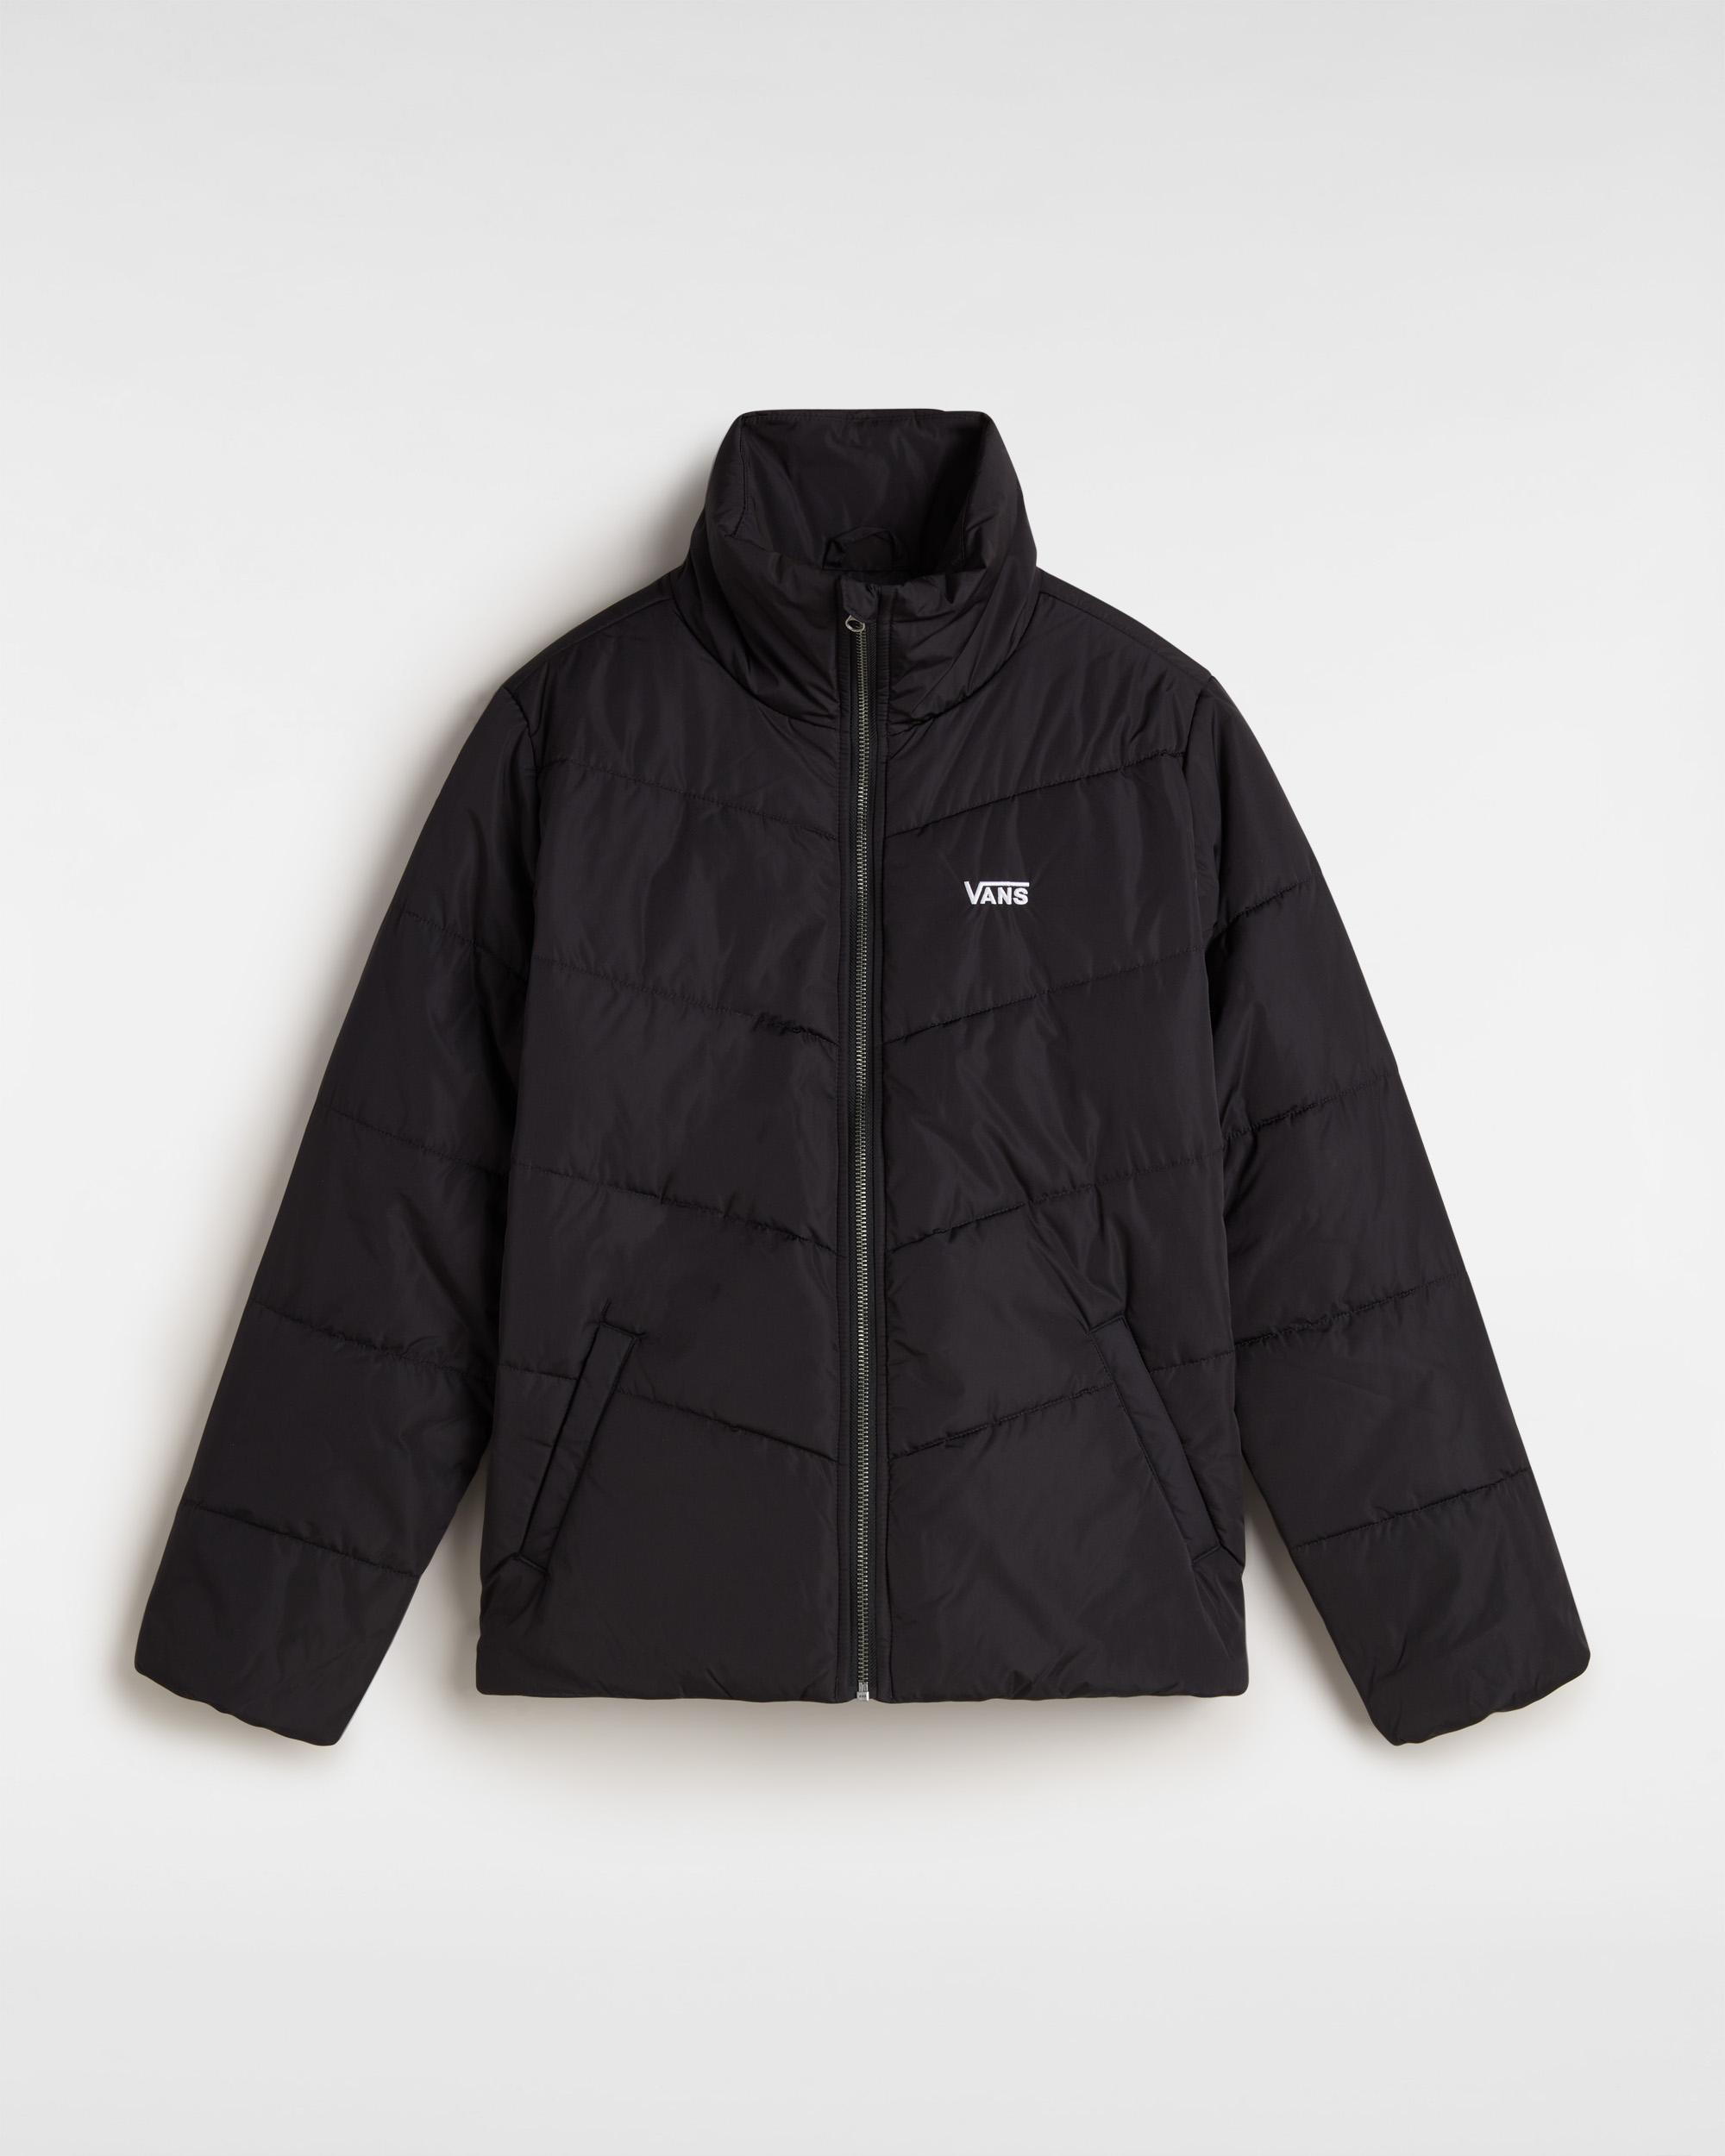
Mte Gießerei Puff JackeVans MTE Foundry Puff - Isolierte Jacke für FrauennKaltes Wetter, das ist dein Gegenstück. Diese Puff-Jacke bietet ernsthafte Wärme mit straßentauglichem Stil - perfekt für kühle Tage, an denen du Schutz brauchst, ohne deinen Look zu gefährden.nn**Farbe & Materialzusammensetzung:**n- Klassisches Schwarz mit dezentem weißem Vans-Logon- 100% Polyesterkonstruktion für Wetterbeständigkeitn- Das Chevron-Steppmuster hält die Wärme effizient zurückn- Dauerhaft wasserabweisendes Finish hält Sie trockennn**Passform & Komfort Eigenschaften:**n- Gekürzte Silhouette für modernes urbanes Stylingn- Hoher Stehkragen hält Wind ab und wärmt zusätzlichn- Reißverschlusstaschen auf der Vorderseite halten wichtige Dinge sichern- Glatter durchgehender Reißverschluss vorne für einfaches An- und Ausziehen108,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann der Schwerkraftguss-Prozess in der Metallverarbeitung effektiv genutzt werden? Welche Vorteile bietet der Schwerkraftguss gegenüber anderen Gießverfahren?
Der Schwerkraftguss-Prozess in der Metallverarbeitung kann effektiv genutzt werden, indem das Metall durch die Schwerkraft in die Form gegossen wird, was zu einer gleichmäßigen Verteilung und geringen Porosität führt. Die Vorteile des Schwerkraftgusses gegenüber anderen Gießverfahren sind eine bessere Oberflächenqualität, geringere Einschlüsse und eine höhere Maßgenauigkeit der gegossenen Teile. Zudem ermöglicht der Schwerkraftguss die Verarbeitung von dünnwandigen und komplexen Formen. **
-
Wie unterscheidet sich das Gießverfahren in einer Gießerei für Metall von einem Gießverfahren für Kunststoff?
Das Gießverfahren in einer Gießerei für Metall beinhaltet das Schmelzen von Metall und das Gießen in eine Form, die dann abkühlt und das Metall aushärtet. Beim Gießverfahren für Kunststoff wird Kunststoff geschmolzen und in eine Form gespritzt, wo er abkühlt und aushärtet. Metallgießen erfordert in der Regel höhere Temperaturen und spezielle Ausrüstung im Vergleich zum Kunststoffgießen. **


Was sind die wichtigsten Schritte bei der Herstellung von Metallguss in einer Gießerei?
Die wichtigsten Schritte bei der Herstellung von Metallguss in einer Gießerei sind das Schmelzen des Metalls in einem Ofen, das Gießen des flüssigen Metalls in eine Form und das Abkühlen und Aushärten des Gusses. Nach dem Aushärten wird der Guss aus der Form genommen, nachbearbeitet und gegebenenfalls weiteren Prozessen wie dem Schleifen oder Polieren unterzogen. **
Wie funktioniert das Gießverfahren und welche Materialien werden in einer Gießerei typischerweise verwendet?
Beim Gießverfahren wird flüssiges Metall in eine Form gegossen und dort erstarrt. Die Form wird dann entfernt, um das fertige Werkstück zu erhalten. Typische Materialien in einer Gießerei sind Metalle wie Eisen, Aluminium, Kupfer und Bronze. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stanisic, Sasa: Möchte die Witwe angesprochen werden, platziert sie auf dem Grab die Gießkanne mit dem Ausguss nach vorneMöchte die Witwe angesprochen werden, platziert sie auf dem Grab die Gießkanne mit dem Ausguss nach vorne , Was wäre, wenn man nicht diese eine Entscheidung getroffen hätte, sondern jene andere? Was wäre, hätte man der Erwartung getrotzt? Und dann ist da trotzdem die Furcht, feige gewesen zu sein, zu lange gezögert und etwas verpasst zu haben, ein besseres Ich, ein größeres Glück, die lustigeren Haustiere und Partner. SaSa StaniSic führt uns an Orte, an denen das auf einmal möglich ist: den schwierigeren Weg zu gehen, eine unübliche Wahl zu treffen oder die eine gute Lüge auszusprechen. So wie die Reinigungskraft, die beschließt, mit einer Bürste aus Ziegenhaar in der Hand, endlich auch das Leben in die eigenen Hände zu nehmen. So wie der Justiziar, der bereit ist zu betrügen, um endlich gegen seinen achtjährigen Sohn im Memory zu gewinnen. Und so wie der deutsch-bosnische Schriftsteller, der zum ersten Mal nach Helgoland reist, nur um dort festzustellen, dass er schon einmal auf Helgoland gewesen ist. Am besten wäre ja, man könnte ein Leben probeweise erfahren, bevor man es wirklich lebt. , Elektromotorenteile > Elektromotoren & -teile , Auflage: Originalausgabe, Erscheinungsjahr: 20240530, Produktform: Leinen, Autoren: Stanisic, Sasa, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 256, Keyword: 2024; bestseller; bestsellerliste; buch; bücher; helgoland; memory; neuerscheinung; ratten; shortlist wilhelm raabe-literaturpreis 2024; spiegel bestseller; spiegel bestsellerliste aktuell; spiegel-bestseller; spiegelbestseller; spiegelbestseller aktuell; swr-bestenliste; wirklichkeiten; zeitsprünge, Fachschema: Baden-Württemberg / Roman, Erzählung~Hamburg / Roman, Erzählung~Bosnien-Herzegowina, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 218, Breite: 142, Höhe: 27, Gewicht: 398, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Mte Gießerei Puff JackeVans MTE Foundry Puff - Isolierte Jacke für FrauennKaltes Wetter, das ist dein Gegenstück. Diese Puff-Jacke bietet ernsthafte Wärme mit straßentauglichem Stil - perfekt für kühle Tage, an denen du Schutz brauchst, ohne deinen Look zu gefährden.nn**Farbe & Materialzusammensetzung:**n- Klassisches Schwarz mit dezentem weißem Vans-Logon- 100% Polyesterkonstruktion für Wetterbeständigkeitn- Das Chevron-Steppmuster hält die Wärme effizient zurückn- Dauerhaft wasserabweisendes Finish hält Sie trockennn**Passform & Komfort Eigenschaften:**n- Gekürzte Silhouette für modernes urbanes Stylingn- Hoher Stehkragen hält Wind ab und wärmt zusätzlichn- Reißverschlusstaschen auf der Vorderseite halten wichtige Dinge sichern- Glatter durchgehender Reißverschluss vorne für einfaches An- und Ausziehen108,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann der Schwerkraftguss-Prozess in der Metallverarbeitung effektiv genutzt werden? Welche Vorteile bietet der Schwerkraftguss gegenüber anderen Gießverfahren?
Der Schwerkraftguss-Prozess in der Metallverarbeitung kann effektiv genutzt werden, indem das Metall durch die Schwerkraft in die Form gegossen wird, was zu einer gleichmäßigen Verteilung und geringen Porosität führt. Die Vorteile des Schwerkraftgusses gegenüber anderen Gießverfahren sind eine bessere Oberflächenqualität, geringere Einschlüsse und eine höhere Maßgenauigkeit der gegossenen Teile. Zudem ermöglicht der Schwerkraftguss die Verarbeitung von dünnwandigen und komplexen Formen. **
-
Wie unterscheidet sich das Gießverfahren in einer Gießerei für Metall von einem Gießverfahren für Kunststoff?
Das Gießverfahren in einer Gießerei für Metall beinhaltet das Schmelzen von Metall und das Gießen in eine Form, die dann abkühlt und das Metall aushärtet. Beim Gießverfahren für Kunststoff wird Kunststoff geschmolzen und in eine Form gespritzt, wo er abkühlt und aushärtet. Metallgießen erfordert in der Regel höhere Temperaturen und spezielle Ausrüstung im Vergleich zum Kunststoffgießen. **
-
Was sind die wichtigsten Schritte bei der Herstellung von Metallguss in einer Gießerei?
Die wichtigsten Schritte bei der Herstellung von Metallguss in einer Gießerei sind das Schmelzen des Metalls in einem Ofen, das Gießen des flüssigen Metalls in eine Form und das Abkühlen und Aushärten des Gusses. Nach dem Aushärten wird der Guss aus der Form genommen, nachbearbeitet und gegebenenfalls weiteren Prozessen wie dem Schleifen oder Polieren unterzogen. **
-
Wie funktioniert das Gießverfahren und welche Materialien werden in einer Gießerei typischerweise verwendet?
Beim Gießverfahren wird flüssiges Metall in eine Form gegossen und dort erstarrt. Die Form wird dann entfernt, um das fertige Werkstück zu erhalten. Typische Materialien in einer Gießerei sind Metalle wie Eisen, Aluminium, Kupfer und Bronze. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.